Due Diligence Directive
CSDDD: Wissenswertes zur EU-Richtlinie
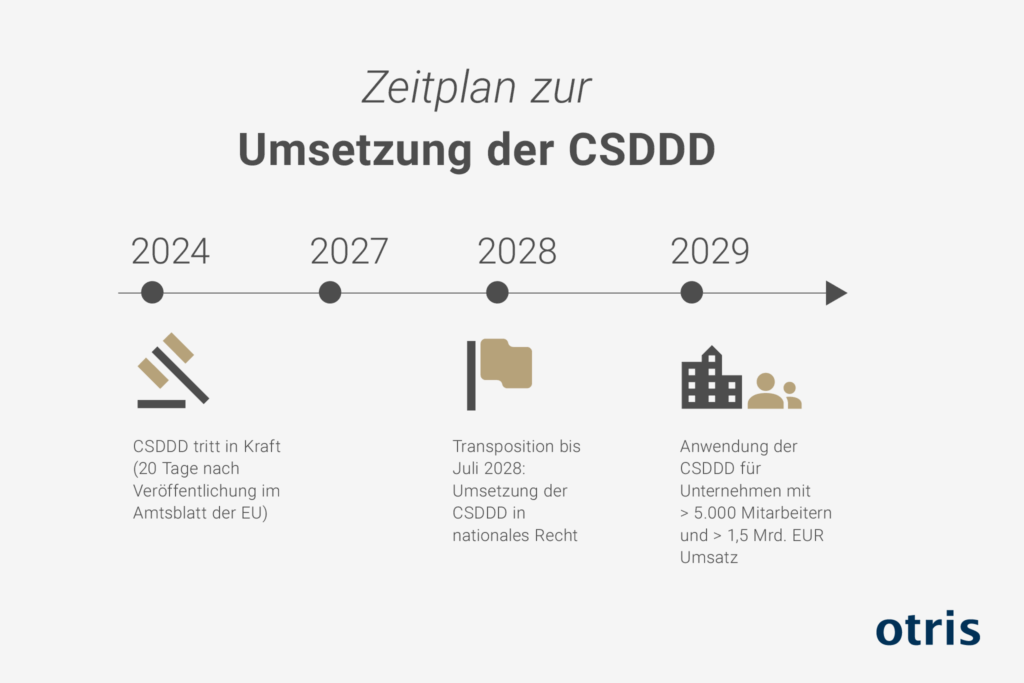
Die Corporate Sustainability Due Diligence Directive (CSDDD) ist seit dem 25. Juli 2024 in Kraft. Nach der vorläufigen Einigung von Rat und Parlament (9. Dezember 2025) fokussiert die Richtlinie künftig sehr große Unternehmen und verschiebt Fristen: Transposition bis 26. Juli 2028, Anwendung ab Juli 2029. Unternehmen sollten ihre Sorgfaltsprozesse, Risikoanalysen und Lieferkettensteuerung rechtzeitig darauf ausrichten.
Die CSDDD: das Wichtigste auf einen Blick
Ziel: Schutz von Menschen‑ und Umweltrechten in Wertschöpfungsketten.
Geltungsbereich: Unternehmen > 5.000 Beschäftigte und > 1,5 Mrd. € Nettoumsatz.
Zeitplan: Transposition bis 26. Juli 2028, Anwendung ab Juli 2029. Erste Berichtspflichten betreffen Geschäftsjahre ab 1. Januar 2030
Pflichten: risikobasierter Scoping‑/Priorisierungsansatz entlang der „Kette der Tätigkeiten“; Klimatransitionsplan entfällt; Bußgelder bis 3 %.
Status: vorläufige Einigung; formelle Annahme ausstehend.
(Stand: Dezember 2025)
1. Was ist die CSDDD?
Die CSDDD ist eine EU‑Richtlinie, die Unternehmen zu einem systematischen Risikomanagement entlang der Wertschöpfungskette verpflichtet – inklusive Präventions‑/Abhilfemaßnahmen und transparenter Berichte. Ziel ist eine verantwortungsvolle Unternehmensführung mit Blick auf ökologische und soziale Risiken.
Zu den Kernzielen gehören:
- Schutz von Menschenrechten und Arbeitnehmerstandards
- Prävention von Umweltrisiken und Umweltschäden
- Bekämpfung von Korruption und Governance-Verstößen
- Schaffung von Transparenz entlang der Lieferketten
Der Ansatz: Unternehmen sollen Risiken frühzeitig erkennen und steuern, nicht erst reagieren, wenn bereits Schäden entstanden sind.
2. Zentrale Pflichten der CSDDD
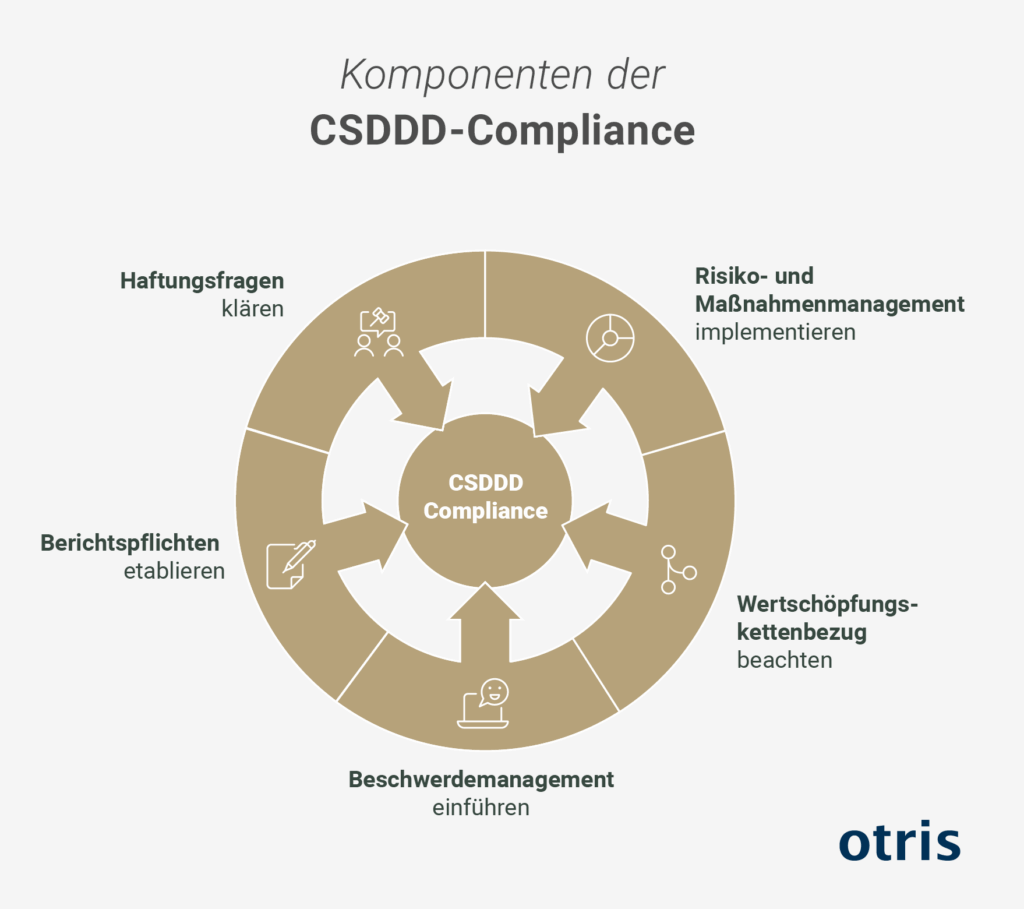
Die CSDDD umfasst mehrere Pflichtbereiche, die Unternehmen in ihre Compliance- und Nachhaltigkeitsorganisation integrieren müssen.
2.1 Risikomanagement entlang der gesamten Wertschöpfungskette
Unternehmen müssen Risiken systematisch identifizieren, priorisieren und steuern – sowohl im eigenen Betrieb als auch bei Geschäftspartnern.
Die Pflichten umfassen:
- regelmäßige (mindestens jährliche) Risikoanalysen relevanter Standorte und Partner
- Risikoklassifizierungen (z. B. nach Branche, Region, Material, Tätigkeit)
- präventive Maßnahmen wie Lieferantenvereinbarungen, Audits, Schulungen
- Abhilfemaßnahmen bei identifizierten Verstößen
- Wirksamkeitskontrolle der ergriffenen Maßnahmen
- Einrichtung eines zugänglichen Beschwerdeverfahrens
2.2 Kette der Tätigkeiten (Upstream & Downstream)
Die CSDDD bezieht sich auf die „Kette der Tätigkeiten“ (chain of activities). Ein risikobasierter Scoping‑/Priorisierungsansatz ist zulässig (Fokus auf wahrscheinlichste bzw. schwerwiegendste Auswirkungen; kein Voll‑Mapping der gesamten Kette).
- Upstream: Design, Beschaffung, Herstellung, Transport, Lagerung etc.
- Downstream: Distribution, Transport und Lagerung für bzw. im Auftrag des Unternehmens. Nicht umfasst sind Nutzungsphase und Entsorgung durch Endnutzer; bei Finanzunternehmen ist Downstream zusätzlich begrenzt.
Beispiele: soziale Risiken in Rohstoffgewinnung und Fertigung; Umweltrisiken in Produktionsverfahren; Downstream‑Risiken in Distribution / Transport / Lagerung.
2.3 Klimatransitionsplan
Die Pflicht zu einem Klimatransitionsplan entfällt in der CSDDD. Klimabezogene Ziele/Offenlegungen können weiterhin aus anderen Regelwerken entstehen (z. B. CSRD/ESRS).
2.4 Berichtspflichten & Transparenz
Die CSDDD ist eng mit der CSRD verzahnt; berichtet wird vorrangig über priorisierte Risiken, Maßnahmen und deren Wirksamkeit. Unternehmen veröffentlichen insbesondere:
- erkannte Risiken
- Maßnahmen und deren Wirksamkeit
- Ergebnisse der Risikoanalysen
- Prozesse der Lieferkettensorgfalt
Damit wird Nachhaltigkeit zu einem öffentlich überprüfbaren Element der Unternehmensführung.
2.5 Haftung & Sanktionen
Vorgesehen sind Bußgelder bis zu 3 % des weltweiten Nettoumsatzes; eine EU‑weit harmonisierte zivilrechtliche Haftung entfällt. Mitgliedstaaten können nationale Haftungsregelungen beibehalten oder anpassen.
- Bußgelder bis 3 % des weltweiten Nettoumsatzes
- behördliche Auflagen (inkl. Veröffentlichung „naming & shaming“)
- keine EU‑weit harmonisierte zivilrechtliche Haftung (nationale Zivilrisiken möglich)
- Vertrags‑ und Reputationsrisiken
Unternehmen sind daher gut beraten, frühzeitig klare Compliance‑Strukturen zu etablieren.
3. Unterschiede zum deutschen Lieferkettengesetz (LkSG)
Unternehmen mit bestehenden LkSG‑Strukturen haben eine Basis – müssen den Fokus jedoch an die CSDDD‑Logik (Priorisierung & Scoping) anpassen. Eine Kurzübersicht der Unterschiede:
| Thema | LkSG | CSDDD (Stand 12/2025) |
|---|---|---|
| Anwendungsbereich | In Deutschland ansässige Unternehmen ab 1.000 Beschäftigten (seit 2024) | > 5.000 Beschäftigte und > 1,5 Mrd. € Umsatz (fokussierter Geltungsbereich; keine gestaffelte Anwendung) |
| Klimastrategie | Kein expliziter Klimaplan | Klimatransitionsplan entfällt |
| Wertschöpfungskette | Fokus direkte Zulieferer; indirekte nur anlassbezogen (bei „substantiierter Kenntnis“) | Kette der Tätigkeiten (Upstream sowie Downstream: Distribution/Transport/Lagerung; ohne Nutzungsphase); Scoping/Priorisierung statt Voll‑Mapping; bei Finanzunternehmen Downstream teils begrenzt |
| Haftung | Keine neue zivilrechtliche Haftung, behördliche Aufsicht/Bußgelder (BAFA) | Keine EU‑weit harmonisierte zivilrechtliche Haftung; Bußgelder bis 3 % des weltweiten Nettoumsatzes |
| Berichtspflichten | National (BAFA‑Bericht) | EU‑Rahmen, eng mit CSRD verzahnt |
4. Umsetzung und Zeitplan
Transposition bis 26. Juli 2028, Anwendung ab Juli 2029 – einheitlich für Unternehmen im Anwendungsbereich (> 5.000 Beschäftigte und > 1,5 Mrd. € Umsatz).
Hinweis: Die oben genannten Änderungen beruhen auf der vorläufigen Einigung von Rat und Parlament (12/2025). Formelle Annahme folgt.
Checkliste: Wie Unternehmen sich vorbereiten sollten
-
-
- Betroffenheit klären
- Umsatz‑ und Mitarbeitergrenzen prüfen (> 5.000 MA und > 1,5 Mrd. € Umsatz)
- Konzernstruktur, EU‑Bezug und relevante Gesellschaften identifizieren
- Risikoanalyse aufsetzen oder erweitern
- Lieferanten, Standorte und Tätigkeiten risikobasiert klassifizieren (Branche/Region/Tätigkeit)
- Scoping/Priorisierung definieren (wahrscheinlichste bzw. schwerwiegendste Auswirkungen)
- Aktualisierungszyklus festlegen (mind. jährlich)
- Maßnahmen planen und steuern
- Präventionsmaßnahmen festlegen (z. B. Vertragsklauseln, Audits, Schulungen)
- Abhilfemaßnahmen und Eskalationswege definieren
- Wirksamkeitskontrollen und Nachweisdokumentation einplanen
- Beschwerdemechanismus organisieren
- Meldesystem implementieren (intern/extern zugänglich)
- Prozess zur Annahme, Bearbeitung und Rückmeldung festlegen
- Verantwortlichkeiten und Fristen definieren
- Dokumentation und Reporting strukturieren
- Datenhaushalt und Nachweise zentral bündeln (Risiken, Maßnahmen, Wirksamkeit)
- Berichtsprozesse und KPIs festlegen (z. B. Fallzahlen, Bearbeitungszeiten, Audit‑Ergebnisse)
- Verzahnung mit CSRD/ESRS prüfen (falls berichtspflichtig)
- Digitalisierung voranbringen
- Softwaregestützte Risikobewertung
- zentrale Lieferantenakten
- automatisierte Workflows
- Betroffenheit klären
-
5. Digitale Unterstützung bei der Umsetzung
Die Einhaltung der CSDDD bringt administrative und logistische Herausforderungen mit sich: Daten sammeln, Risiken bewerten, Maßnahmen steuern und Nachweise führen. Digitale Lösungen helfen, Pflichten gesetzeskonform, effizient und prüfbar umzusetzen.
5.1 Lieferketten- und Sorgfaltspflichten-Management-Software
Diese Lösungen machen Lieferketten transparent und unterstützen ein durchgängiges Due‑Diligence‑Verfahren.
Typische Funktionen:
- Lieferantenbewertung & Due‑Diligence‑Fragebögen: Selbstauskünfte, Zertifikate, Screening, Risk‑Scores
- Risikomanagement: Identifikation, Bewertung und Priorisierung (z. B. nach Branche, Region, Material, Tätigkeit)
- Maßnahmenmanagement (CAPA – Corrective and Preventive Actions / Korrektur‑ und Vorbeugemaßnahmen): Präventions‑ und Abhilfemaßnahmen planen, zuweisen, nachverfolgen.
- Workflow‑Automatisierung: Standardprozesse mit Eskalationen, Erinnerungen, Freigaben
- Beschwerdeverfahren: Niedrigschwelliger Kanal mit klaren Fristen (z. B. Eingangsbestätigung, Prüf‑/Reaktionszeiten), Eskalationen, Möglichkeit zur anonymen Meldung sowie vollständiger Dokumentation/Nachweisen
- Audit‑Trail & Reporting: Lückenlos protokollieren, Behörden‑ / Managementberichte exportieren
5.2 Nachhaltigkeitsberichterstattungs-Software
Diese Lösungen erleichtern die strukturierte Berichterstattung und Datenaufbereitung:
- Datenintegration: Sammeln und Verarbeiten von Daten aus verschiedenen Unternehmensbereichen.
- Berichtsvorlagen: Vordefinierte Vorlagen für Nachhaltigkeitsberichte.
- Leistungsüberwachung: Tracking der Fortschritte bei der Erreichung von Nachhaltigkeitszielen.
5.3 Lösungen für Risikoanalyse und -bewertung
Spezialisierte Tools vertiefen die Risikodiagnose entlang der Kette:
- Datenanalyse & Indizes: Nutzung interner/externer Datenquellen für Risikoindikatoren
- Risikobewertung: Eintrittswahrscheinlichkeit/Auswirkung, Heatmaps, Szenarien
- Risikominderungsstrategien: Planung, Umsetzung und Wirksamkeitskontrolle
6. Fazit
Die CSDDD ist ein wichtiger Treiber für die verantwortungsvolle Ausgestaltung von Lieferketten: Unternehmen müssen Anforderungen verankern – von Governance und Organisation über risikobasierte Prozesse bis zur belastbaren Nachweisführung.
Digitale Lösungen sind dafür ein Schlüsselelement: Sie bündeln Risikoanalyse, Maßnahmensteuerung, Beschwerdeverfahren, Reporting und Audit‑Trail in durchgängigen Workflows und reduzieren den manuellen Aufwand spürbar.
FAQs: Häufige gestellte Fragen zur CSDDD
Welche Unternehmen sind von der CSDDD betroffen – und ab wann?
Betroffen sind sehr große Unternehmen mit mehr als 5.000 Beschäftigten und über 1,5 Mrd. € Umsatz; Anwendung ab Juli 2029. Die Mitgliedstaaten müssen bis 26. Juli 2028 in nationales Recht umsetzen (Transposition). Für Nicht‑EU‑Unternehmen richtet sich die Anwendbarkeit entsprechend dem EU‑Umsatz (Schwellen je Welle).
Wie wird die Einhaltung der CSDDD überwacht?
Die Aufsicht liegt bei nationalen Behörden, die Berichte prüfen, Kontrollen/Audits durchführen und Maßnahmen anordnen; Sanktionen können veröffentlicht werden, teils im Verbund mit anderen EU‑Behörden.
Welche Strafen drohen bei Nichtbeachtung des CSDDD?
Vorgesehen sind Bußgelder bis zu 3 % des weltweiten Nettoumsatzes, zudem behördliche Maßnahmen inkl. möglicher Veröffentlichung („naming & shaming“). Eine EU‑weit harmonisierte zivilrechtliche Haftung ist nicht vorgesehen; nationale Haftungsregeln können fortgelten.
Gibt es technische Lösungen, die bei der CS3D-Herausforderung unterstützen?
Ja, bewährt sind Sorgfaltspflichten‑/Lieferketten‑Plattformen (Risikobewertung, Maßnahmen/CAPA, Audit‑Trail, Beschwerdeverfahren), Reporting‑Tools (CSRD/ESRS‑Bezug) sowie Risikodiagnose‑Lösungen (externe Daten/Indizes, Heatmaps). → Siehe Kapitel „Digitale Unterstützung“.
Sind KMU von der CSDDD direkt betroffen?
In der Regel nein – KMU fallen meist nicht unmittelbar in den Anwendungsbereich, werden aber mittelbar über Anforderungen großer Kunden/Partner (Fragebögen, Vertragsklauseln, Nachweise) einbezogen.
Wie hängt die CSDDD mit der CSRD zusammen?
CSDDD regelt risikobasierte Sorgfaltspflichten, CSRD/ESRS die Berichts‑/Offenlegungspflichten. Prozesse, Datenhaushalt und Reporting sollten abgestimmt aufgesetzt werden. (Hinweis: Eine Pflicht zum Klimatransitionsplan besteht in der CSDDD nicht.)